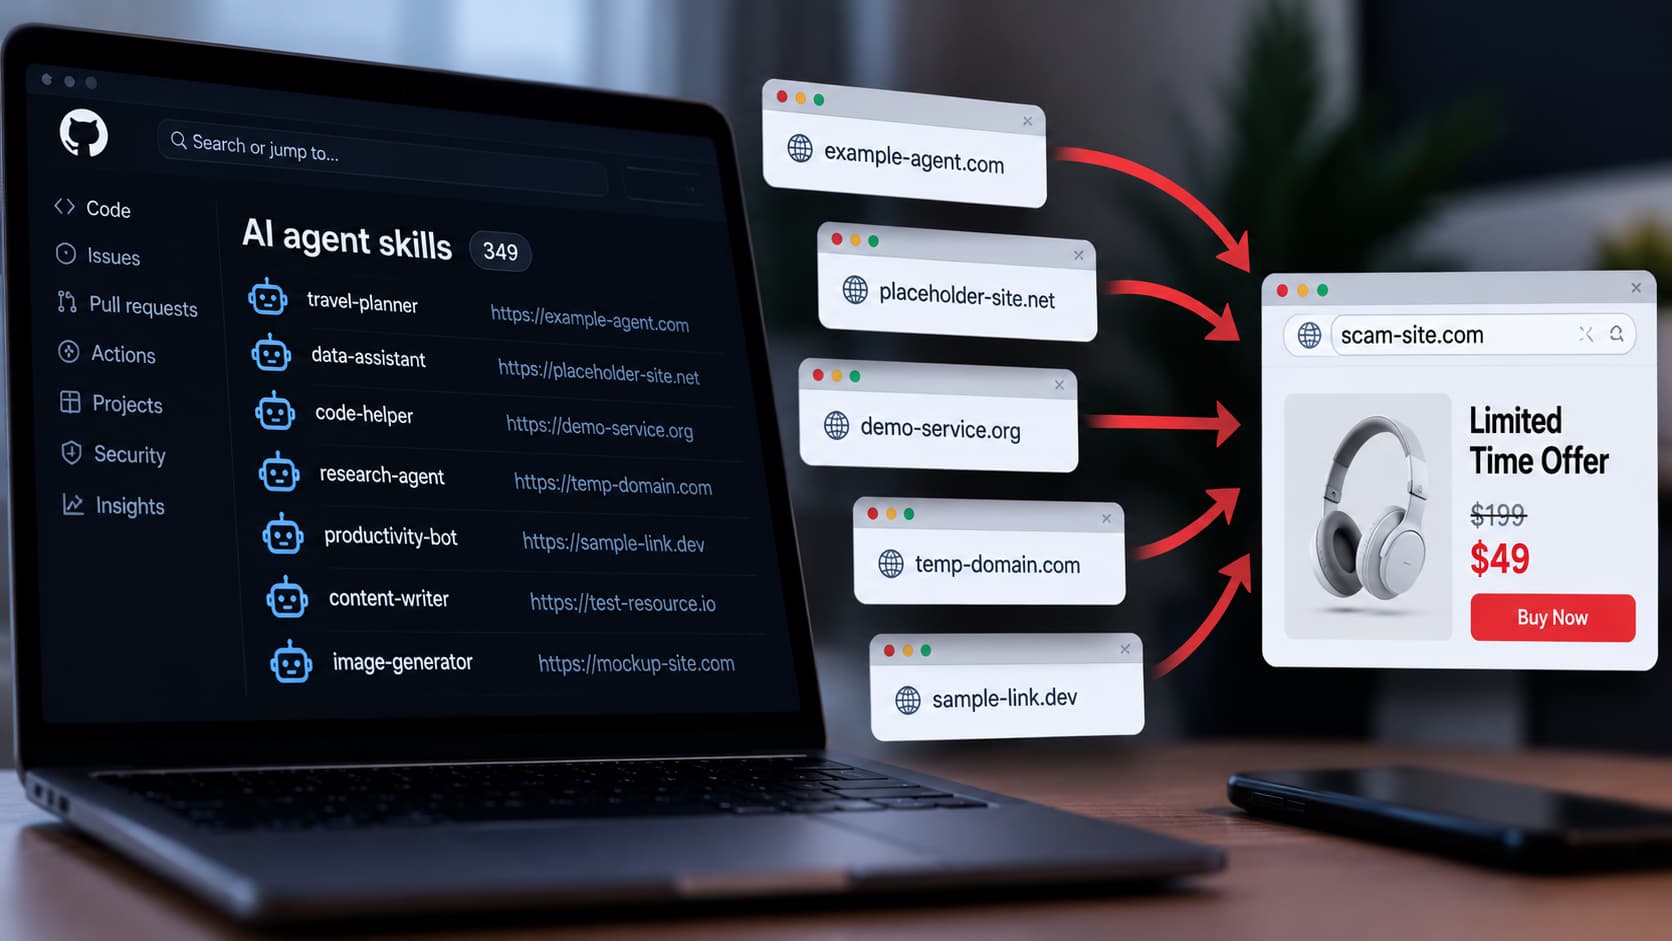
Manifold Security a publié le 24 septembre une étude sur les domaines d'exemple de la documentation technique, reprise par Hackread le 26. Deux domaines jamais réservés, yoursite.com et your-domain.com, apparaissent dans environ 350 000 fichiers GitHub et dans 349 skills d'agents IA. N'importe qui pouvait les acheter, contrairement à example.com, réservé par l'IANA. Leurs propriétaires actuels redirigent les visiteurs macOS vers des arnaques que les scanners de sécurité ne voient pas.
- yoursite.com et your-domain.com servent des arnaques aux visiteurs macOS : fausse alerte de sécurité, faux renouvellement McAfee, faux articles d'investissement signés BBC. Les deux domaines sont cités dans 349 skills d'agents et des centaines de milliers de fichiers GitHub.
- La redirection ne part qu'après l'exécution du JavaScript dans un vrai navigateur. Une récupération en texte brut, ce que font les scanners et beaucoup d'agents, voit une page inoffensive.
- Manifold suit 14 domaines d'exemple non réservés. Trois sont déjà compromis, dont third-party.com qui sert un ClickFix aux visiteurs Windows.
Un cloaking JavaScript pensé pour tromper les contrôles automatiques
Un skill est un paquet d'instructions que l'agent exécute. Les URL citées dans un SKILL.md finissent visitées, par l'agent ou par l'utilisateur qui suit sa sortie. Le piège tient au cloaking. La page renvoie un contenu banal à une requête texte. L'arnaque ne se charge qu'après le JavaScript, dans un vrai navigateur, et selon le système d'exploitation. macOS reçoit du scareware et des arnaques à l'investissement. Windows reçoit, via third-party.com, un ClickFix qui fait copier une commande PowerShell pointant vers un domaine de seconde étape.
La redirection vers l'arnaque part après l'exécution du JavaScript de la page. Une récupération en texte brut ne la verra jamais, quel que soit le User-Agent envoyé.
third-party.com illustre la durée du problème. Enregistré dès 1996, il est cité dans 1 700 dépôts publics, dont la documentation de Chromium, un skill Playwright de Sanity et des tests de Turborepo. Il sert son ClickFix depuis au moins juin 2026. Les visiteurs non Windows reçoivent une page leurre « macOS is not supported ».
Le précédent date de juin 2026. Le skill « brand-landingpage », diffusé par publicité Instagram, hébergeait ses instructions sur un domaine imitant l'outil Stitch de Google. Il a passé les scanners de Cisco, de Nvidia et de skills.sh. 26 000 installations avant détection, selon le cabinet AIR. Même angle mort dans les deux cas : les scanners analysent le contenu statique du skill, pas ce que les domaines cités serviront demain. L'étude a sa limite. La charge observée reste de l'arnaque grand public, pas une attaque ciblant les agents. Le mécanisme, lui, le permettrait.
Mon avis : notable, et structurel. Les catalogues de skills importent les défauts de la chaîne d'approvisionnement logicielle sans les garde-fous que npm ou PyPI ont mis quinze ans à construire. Racheter un domaine d'exemple coûte quelques dollars, et des centaines de milliers de fichiers pointent déjà dessus. Pour une équipe française qui installe des skills Claude ou des extensions d'agents, le réflexe dépendances s'applique dès maintenant.
Vos skills sont des dépendances, traitez-les comme telles
Ça concerne toute équipe qui installe des skills ou fait tourner des agents avec accès au navigateur. Un agent qui vérifie une URL d'un SKILL.md avec une requête texte la déclarera saine à tort. Les agents sans accès réseau et les skills maison qui ne citent que des domaines contrôlés ne risquent rien sur ce vecteur.
Scénario concret : un de vos skills cite yoursite.com, copié d'un vieux tutoriel. Un collègue sur macOS clique sur le lien depuis la sortie de l'agent. Il tombe sur une fausse alerte de sécurité et suit les instructions affichées. Le coût d'entrée pour l'attaquant se limite au prix du domaine.
- Greppe tes skills et ta documentation (grep -rE "yoursite\.com|your-domain\.com|third-party\.com") et remplace chaque occurrence par example.com, réservé par la RFC 2606.
- Relis les URL externes du SKILL.md de chaque skill avant de l'installer, comme tu lirais le package.json d'une dépendance inconnue.
- Bloque les domaines d'exemple non réservés au niveau du proxy ou du DNS des environnements où tournent tes agents.
Sources
- Manifold Security - Placeholder domains whose ads serve scams (24 septembre 2026)
- Hackread - Placeholder domains used by 349 AI agent skills found redirecting to scams (26 septembre 2026)
- Manifold Security - third-party.com placeholder domain now serves ClickFix (23 septembre 2026)
- CSO Online - How a malicious AI agent skill passed security checks and reached 26,000 users (24 juin 2026)
Source : Hackread.com
Cet article a été rédigé avec l’assistance d’un modèle de langage (LLM).