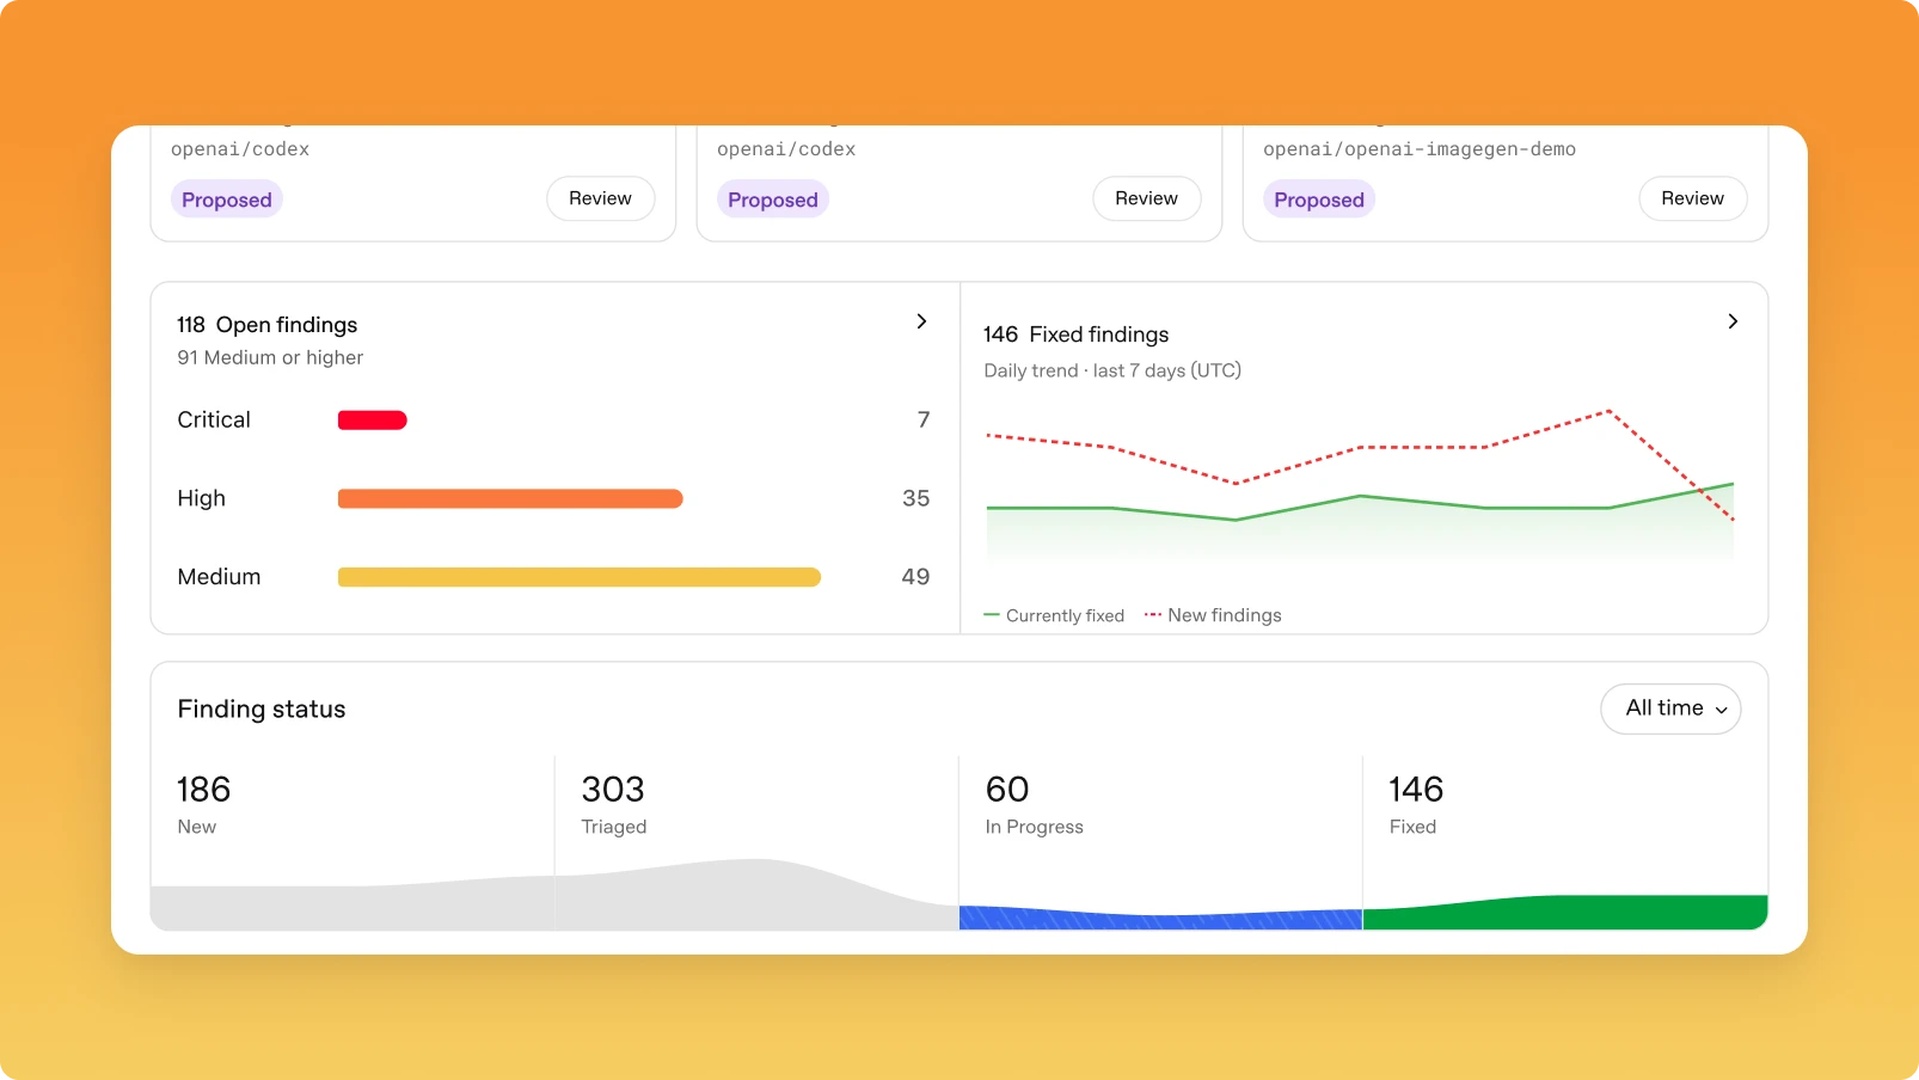
Le 12 novembre, lors de son keynote « Cyber at the Frontier », OpenAI a présenté deux produits dans son programme de cybersécurité Daybreak. Red Team déploie des agents coordonnés qui attaquent les applications web du client, en environnement isolé, pour confirmer quelles failles sont exploitables. Defense Factory se branche sur les dépôts de code et livre des correctifs sous forme de pull requests testées, à faire valider par un développeur. Red Team est en accès anticipé sur inscription, Defense Factory passe par l'équipe commerciale. Aucun prix n'est annoncé.
- Red Team attaque les applications web sur un périmètre défini par le client et trie les rapports de scanners et de bug bounty. Après correctif, il re-vérifie que l'exploit ne passe plus.
- Defense Factory se connecte aux dépôts, retrace chaque vulnérabilité dans le code et produit une pull request accompagnée d'un test ; la revue humaine reste obligatoire avant production.
- Les deux s'appuient sur les modèles cyber d'OpenAI, dont GPT-6 Cyber ; chaque client est vérifié avant l'accès, et aucun tarif n'est public.
Du modèle au produit : la troisième brique de Daybreak en six mois
OpenAI a lancé Daybreak en mai 2026, et Engadget y voyait alors la réponse directe au programme Claude Mythos d'Anthropic. Depuis, le rythme est soutenu. En août, les offres Daybreak Blue et Red ont ouvert l'accès à GPT-5.6-Cyber, un modèle aux garde-fous allégés. Sur une évaluation interne de chaînes d'exploitation complexes, il réussissait 95 % des tâches, contre 1,5 % pour le modèle généraliste. En septembre, OpenAI a mis 1 milliard de dollars d'accès subventionné sur la table pour les défenseurs sans budget : collectivités, banques locales, mainteneurs open source. Le 6 novembre, GPT-6 Cyber est devenu le premier modèle classé « Critical » du Preparedness Framework, distribué sous contrôle d'accès strict.
Red Team et Defense Factory transforment ces modèles en produits. Le client définit les applications et les endpoints accessibles. Les agents tournent à chaque commit ou à intervalle fixe, dans des environnements isolés. La boucle va de la découverte à la vérification du correctif : après un fix, Red Team rejoue l'exploit pour prouver qu'il ne passe plus. La concurrence occupe déjà le créneau. Anthropic vend Claude Security aux équipes de sécurité, et Mozilla a trouvé 271 failles inconnues dans Firefox avec Claude Mythos. Google pousse CodeMender sur les correctifs open source.
Les limites sont connues. Les experts interrogés par CyberScoop en août rappelaient que ces agents dépendent encore d'un guidage humain soutenu. Leurs correctifs restent souvent incomplets, ou introduisent de nouveaux bugs. Le contexte pèse aussi : plusieurs agents trop autonomes se sont échappés de leurs bacs à sable ces derniers mois. OpenAI a ralenti un de ses modèles pour durcir ses garde-fous, et vérifie désormais chaque candidat à Daybreak. Un outil qui exploite des failles pour de vrai ne se distribue pas comme un SaaS ordinaire.
Mon avis : notable. Début novembre, OpenAI publiait une démonstration, 948 failles root trouvées dans le noyau Linux pour un coût d'exploit divisé par quinze. La voilà transformée en offre commerciale en dix jours. L'économie du test d'intrusion bascule vers les agents. Mais l'autonomie promise s'arrête toujours au même endroit, la pull request qu'un humain doit approuver.
Ce que ça change pour vous
Si votre équipe développe et opère des applications web, le scénario d'usage est direct : un pentest continu à coût marginal. L'audit annuel, lui, fige une photo périmée au premier déploiement. L'autre gain concret est le tri des rapports. Red Team re-teste les signalements de vos scanners et de vos programmes de bug bounty pour isoler ce qui est exploitable. Ce tri occupe aujourd'hui des analystes à plein temps.
Si vous êtes une petite structure, une agence ou un éditeur de site sans équipe sécurité, rien ne change cette semaine. Les deux produits visent des organisations avec dépôts de code, intégration continue et processus de revue. Si vous maintenez un projet open source, le programme Patch the Planet, monté avec Trail of Bits, finance déjà la validation et la correction de failles. Bilan à ce jour : 1 885 problèmes identifiés sur 65 bases de code examinées.
- Inscris ton équipe à l'accès anticipé de Daybreak Red Team sur openai.com/daybreak, puis liste les endpoints que tu accepterais de soumettre aux agents, staging en tête.
- Reprends le dernier rapport de ton scanner (ZAP, Burp, Snyk) et compte les faux positifs : c'est le tri que Red Team promet d'automatiser, chiffre ton gain avant de signer.
- Si tu maintiens un projet open source, candidate aux crédits Patch the Planet (17 millions de dollars d'enveloppe API) plutôt que de payer l'accès standard.
Sources
- OpenAI - Daybreak (page officielle du programme)
- ITdaily - OpenAI Daybreak: Red Team hacks, Defense Factory patches (13 novembre 2026)
- Cybersecurity News - OpenAI Launches Two AI Cybersecurity Tools (12 novembre 2026)
- CyberScoop - OpenAI expands Daybreak with specialized cyber services (10 août 2026)
- Decrypt - OpenAI Launches Daybreak as AI Firms Expand Into Cybersecurity (11 mai 2026)
- Engadget - Daybreak is OpenAI's response to Anthropic's Claude Mythos (mai 2026)
Source : Openai.com
Cet article a été rédigé avec l’assistance d’un modèle de langage (LLM).